Domain landwirtschaftliche-nutzfläche.de kaufen?
Wir ziehen mit dem Projekt
landwirtschaftliche-nutzfläche.de um.
Sind Sie am Kauf der Domain
landwirtschaftliche-nutzfläche.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain landwirtschaftliche-nutzfläche.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
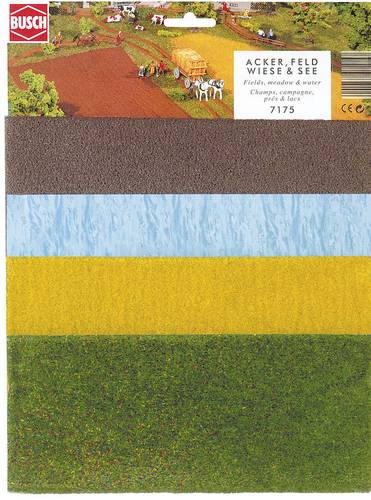
Busch 7175 Geländematte Acker, Feld, Wiese, SeeKomplettes Sortiment für die Landschaftsgestaltung mit 4 Bögen (Größe je 310 x 215 mm) für die Gestaltung von Feld, Wiese, Acker und See. Leicht mit Schere oder Messer zu bearbeiten. Verklebung mit allen handelsüblichen Klebstoffen.9,68 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
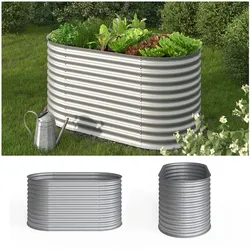
Oskar Hochbeet Kräuterbeet Gemüsebeet oval 160x80x82cm Stahl verzinkt GartenArtikelbeschreibung • Unsere praktischen Hochbeete verschaffen Ihnen eine Arbeitserleichterung und Ertragssteigerung. • Bei einer Arbeitshöhe von 82 cm kann komfortabel gearbeitet werden. • Maße: 160 x 80 x 82 cm (LxBxH) • Im Lieferumfang enthalten94,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mucola Garten Hochbeet Blumenkasten Gemüsebeet Pflanzbeet Kräuterbeet Blumenbeet NEUModernes Hochbeet für ein farbenfrohes Blumenmeer In Ihrem Außenbereich möchten Sie den Fokus auf Pflanzen und Blumen legen? Mit diesem zeitlosen Garten-Hochbeet gelingt Ihnen das in verschiedenen Saisons. Dank seiner robusten Konstruktion aus Fichtenh75,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Jung, Heike: Kinder lernen Tiere aus Feld und Wiese kennenKinder lernen Tiere aus Feld und Wiese kennen , Ein Arbeitsbuch mit Steckbriefen, Sachgeschichten, Rätseln, Spielen und Bildkarten , HID Sets > Lichter & Leuchten , Erscheinungsjahr: 200805, Produktform: Kartoniert, Autoren: Jung, Heike, Seitenzahl/Blattzahl: 169, Abbildungen: vierfarb. Abb., Keyword: Frühförderung; Bewegung im Unterricht; Spiele im Unterricht; Naturschutz; Naturerfahrung, Fachschema: Naturkunde / Schule und Lernen~Sachunterricht / Lehrermaterial~Tier / Unterrichtsmaterial~Lernmittel~Unterrichtsmedium, Bildungsmedien Fächer: Biologie ~naturwissenschaftliche Fächerkombinationen~Sachunterricht, Fachkategorie: Schule und Lernen~Grundschule und Sekundarstufe I, Interesse Alter: empfohlenes Alter: ab 3 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, bis Alter: 8, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr, Länge: 299, Breite: 213, Höhe: 13, Gewicht: 627, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busch 7175 Geländematte Acker, Feld, Wiese, SeeKomplettes Sortiment für die Landschaftsgestaltung mit 4 Bögen (Größe je 310 x 215 mm) für die Gestaltung von Feld, Wiese, Acker und See. Leicht mit Schere oder Messer zu bearbeiten. Verklebung mit allen handelsüblichen Klebstoffen.9,68 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Oskar Hochbeet Kräuterbeet Gemüsebeet oval 160x80x82cm Stahl verzinkt GartenArtikelbeschreibung • Unsere praktischen Hochbeete verschaffen Ihnen eine Arbeitserleichterung und Ertragssteigerung. • Bei einer Arbeitshöhe von 82 cm kann komfortabel gearbeitet werden. • Maße: 160 x 80 x 82 cm (LxBxH) • Im Lieferumfang enthalten94,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Mucola Garten Hochbeet Blumenkasten Gemüsebeet Pflanzbeet Kräuterbeet Blumenbeet NEUModernes Hochbeet für ein farbenfrohes Blumenmeer In Ihrem Außenbereich möchten Sie den Fokus auf Pflanzen und Blumen legen? Mit diesem zeitlosen Garten-Hochbeet gelingt Ihnen das in verschiedenen Saisons. Dank seiner robusten Konstruktion aus Fichtenh75,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Jung, Heike: Kinder lernen Tiere aus Feld und Wiese kennenKinder lernen Tiere aus Feld und Wiese kennen , Ein Arbeitsbuch mit Steckbriefen, Sachgeschichten, Rätseln, Spielen und Bildkarten , HID Sets > Lichter & Leuchten , Erscheinungsjahr: 200805, Produktform: Kartoniert, Autoren: Jung, Heike, Seitenzahl/Blattzahl: 169, Abbildungen: vierfarb. Abb., Keyword: Frühförderung; Bewegung im Unterricht; Spiele im Unterricht; Naturschutz; Naturerfahrung, Fachschema: Naturkunde / Schule und Lernen~Sachunterricht / Lehrermaterial~Tier / Unterrichtsmaterial~Lernmittel~Unterrichtsmedium, Bildungsmedien Fächer: Biologie ~naturwissenschaftliche Fächerkombinationen~Sachunterricht, Fachkategorie: Schule und Lernen~Grundschule und Sekundarstufe I, Interesse Alter: empfohlenes Alter: ab 3 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, bis Alter: 8, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr, Länge: 299, Breite: 213, Höhe: 13, Gewicht: 627, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pilipp, Werner: GrünlandGrünland , Der Wahnsinn hat eine Farbe ¿ Grün! Für den normalen Bürger ist unsere Politik kaum mehr zu ertragen. Sind die denn alle bekloppt? Dass junge Klimakleber sich vor einen ideologischen Karren spannen lassen, weil sie es nicht besser wissen, ist das Eine. Doch was ist mit unseren Akademikern, mit den Wissenschaftlern? Hat sie der gesunde Menschenverstand verlassen? Die Klimadiskussion ist völlig absurd, ebenso wie unsere derzeitige Migrationspolitik, das leidige Impf-Thema oder das großkotzige Verhalten gegenüber Russland oder China, von denen wir wirtschaftlich abhängig sind. Wir verschulden uns für Länder, die laut Außenministerin Baerbock ¿hunderttausende Kilometer von uns entfernt¿ sind, das Verbrennerverbot nimmt uns unsere Mobilität, und das Verbot von Öl- oder Gasheizungen lässt uns im Kalten sitzen. Firmensterben oder -abwanderung sowie hohe Strom- und Heizpreise verarmen die Menschen noch weiter. Und was macht unsere Politik? Gender-Gaga, LGBTQ+-Wahnsinn, jährlich möglicher Geschlechterwechsel, Rassismuswahn, immer einschneidendere Bürgerentrechtung usw. Mal ganz ehrlich: Sind die noch ganz dicht? Doch welch Glück, dass es einen Sündenbock gibt, den man für all das verantwortlich machen kann ¿ sein Name beginnt mit P. Er hat die Ukraine überfallen, und da man die Geschichte vor dem Krieg geflissentlich verschweigt, erscheint dies auf den ersten Blick auch plausibel. Aber der Sündenbock kann noch viel mehr. So lebte unser Land über viele Jahre sehr gut auch aufgrund der billigen russischen Energie. Dies war der US-amerikanischen Hochfinanz schon immer ein Dorn im Auge. Tja, und so ein Zufall, da sprengt der böse P. auch noch seine eigene Gas-Pipeline¿ Die unkritische Masse bekommt nur wenig mit, was im Hintergrund alles vorbereitet wird und wie man unsere Gesellschaft langsam, aber sicher in eine ganz bestimmte Richtung lenkt. Und dieser links-grün-woke Singsang schallt uns tagtäglich im Radio oder im Fernsehen entgegen ¿ fast alle machen mit. Gäbe es die sozialen Medien nicht, so wären wir restlos verloren. Aber vor allem das Tempo ist beängstigend, mit dem unsere grünen Politiker alles zerstören, was Generationen vor uns wirtschaftlich, aber auch kulturell und an Werten mühsam aufgebaut haben. Doch wer steuert das alles? Wer bestimmt, dass überall das Gleiche propagiert und Widerspruch nicht toleriert wird? Werner Pilipp hat in diesem Buch extrem detailliert aufgeführt, welche Interessensgruppen diesen Trend wollen, wem unsere Politiker eifrig dienen, welchen Kartellen fast alle Medien und TV-Sender gehören und was ihr wahres Endziel ist. Was tun? Auswandern? Das ist keine Option, denn die totale Überwachung mittels digitaler Zentralbankwährungen, digitaler ID und Impfzertifikaten wird es weltweit geben. Es bleibt daher nur ein Weg: Wir ziehen in den Kampf! , Sonstige > Motorkühlung , Erscheinungsjahr: 20230622, Produktform: Leinen, Autoren: Pilipp, Werner, Redaktion: Helsing, Jan van, Seitenzahl/Blattzahl: 274, Keyword: Co2; Corona; Klimaschwindel; Migranten, Fachschema: Sekte~Verschwörung, Warengruppe: HC/Grenzwissenschaften, Fachkategorie: Körper und Geist, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Amadeus Verlag, Verlag: Amadeus Verlag, Verlag: Amadeus Verlag GmbH & Co. KG, Länge: 297, Breite: 210, Höhe: 15, Gewicht: 786, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.